Configurando o Squid Proxy
Cache, controle de acesso e bloqueio por domínio em uma rede pequena.
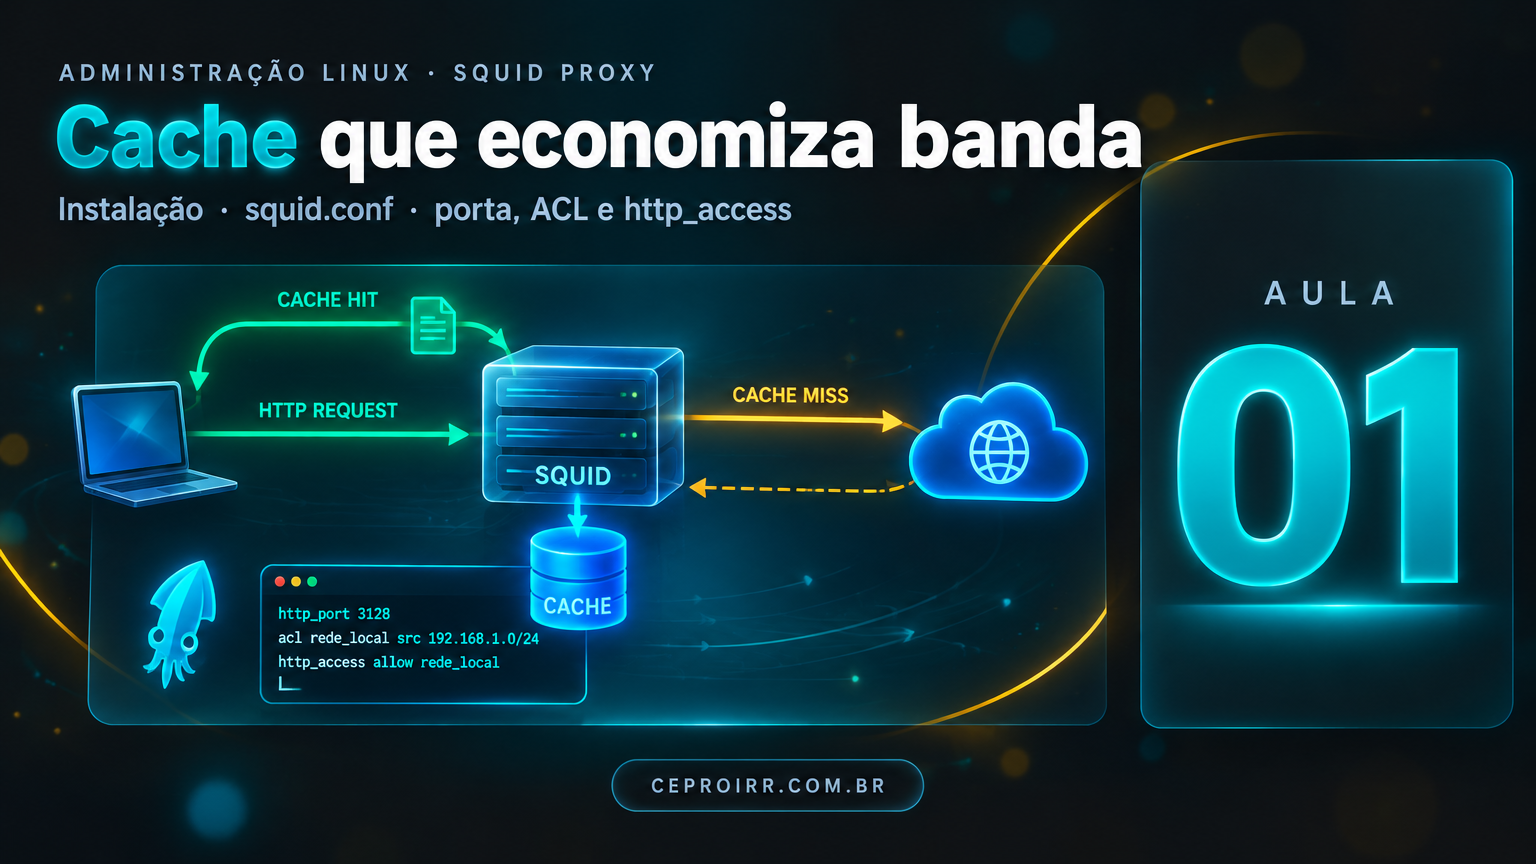
Um proxy bem configurado reduz tráfego e organiza a rede
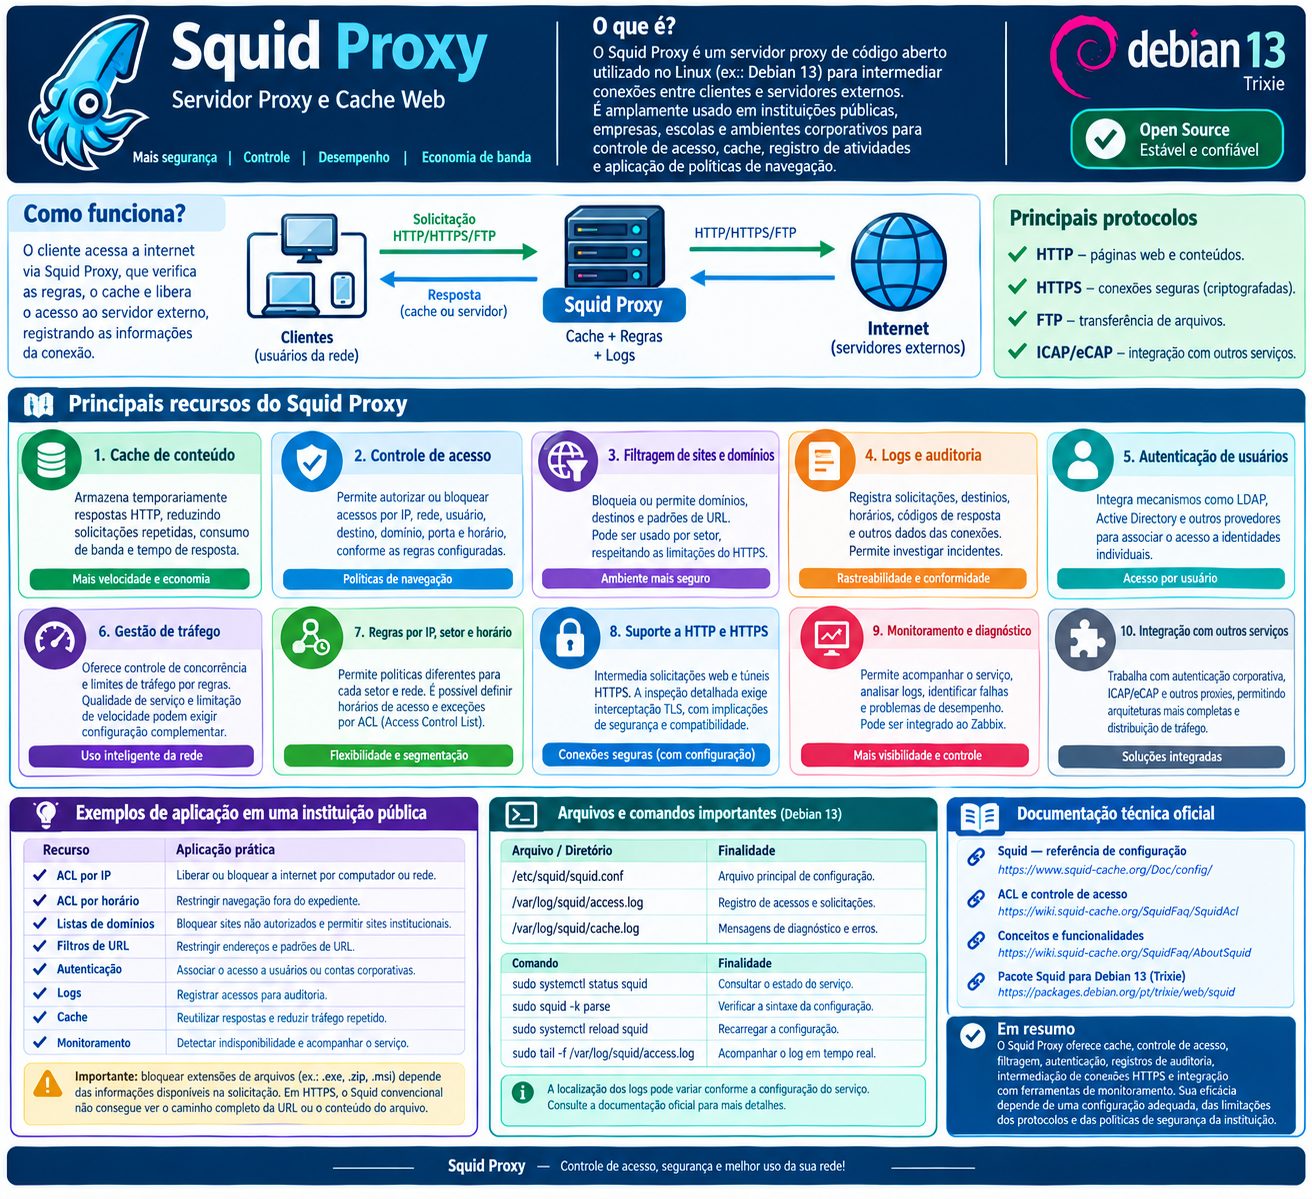
O Squid é um proxy HTTP com cache: ele guarda cópias de conteúdos acessados com frequência e serve esses arquivos aos próximos usuários. Em redes de escritório com pouca banda, o ganho aparece já no primeiro dia, principalmente em atualizações de sistema e repositórios de pacotes.
A instalação é direta: instale o pacote, ajuste as diretivas em /etc/squid/squid.conf e reinicie o serviço. As três linhas que mais importam são a porta de escuta, a rede autorizada por ACL e a regra de permissão que libera apenas essa ACL.
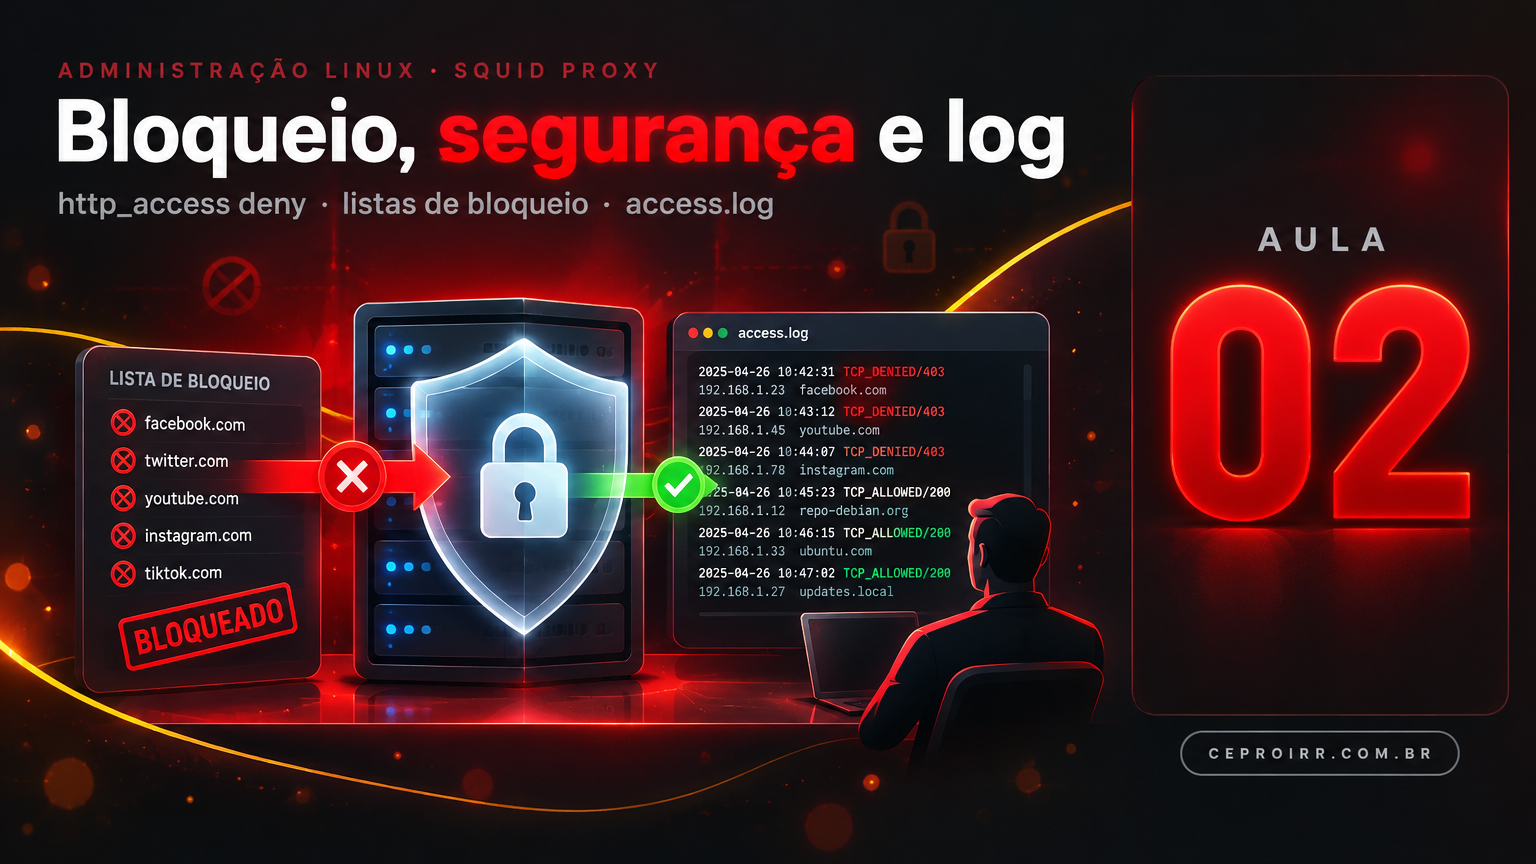
Para bloquear categorias, crie arquivos de lista de domínios e aplique com http_access deny. Nunca libere o proxy para a internet inteira sem autenticação: um proxy aberto é abusado em poucas horas e pode gerar bloqueio do IP da empresa.
Monitore com o log de acesso. Um tail no access.log mostra em tempo real quem está acessando o quê. Ajuste o espaço em cache conforme o disco disponível e revise as listas de bloqueio a cada mês.
Compartilhar artigo
